发布时间:2026-04-30 16:56:55
一、什么是 HTTP 代理?
HTTP 代理是一种服务器,使用 HTTP 和 HTTPS 协议处理网络流量,运行于网络堆栈的应用层(第 7 层)。由于 HTTP 代理能够理解网页请求的形状,它可以在流量通过时检查 URL、方法、头部和状态码。
HTTP 代理的实际功能包括:
·负责头部操作,使代理能够在边界处重写用户代理、Referer或自定义头部。
·响应缓存,使同一 URL 的重复请求能够在不重击源址的情况下被执行。
·内容过滤,使代理能够根据主机、路径或内容类型拦截或允许请求。
·通过CONNECT 实现 HTTPS 隧道 ,使加密的 TLS 流量在代理处无需解密即可通过。
HTTP 代理的主要限制是作用域,因为它只处理 HTTP 和 HTTPS。非 HTTP 协议,如原始 TCP 服务、UDP、FTP 或 SMTP,不会通过 HTTP 代理路由。常见的应用场景包括网页爬虫、SEO 监控、内容过滤和广告验证。
二、什么是 SOCKS5 代理?
SOCKS5 代理是一种通用代理,可以路由任何类型的网络流量——TCP 和 UDP——而无需检查或修改。SOCKS5 在会话层(第 5 层)工作,作为盲中继,在客户端和目的服务器之间转发数据包,但不理解数据。
SOCKS5 代理的实际功能包括:
·支持 TCP 和 UDP,因此 SOCKS5 可以承载 HTTP、FTP、SMTP、DNS、游戏流量,或任何运行在这些传输上的内容。
·认证,包括匿名访问方法、用户名和密码,以及 GSSAPI。
·通过socks5h://方案远程解析 DNS,所以代理(不是客户端)来做 DNS 查询。
·支持 IPv6,因此 SOCKS5 客户端可以通过支持 v6 的代理访问仅支持 v6 的目的地。
有一处值得重复。SOCKS5 协议不加密流量。如果有效载荷是 HTTPS,无论代理如何,它都会保持端到端加密状态。如果有效载荷是纯 HTTP 或其他明文协议,SOCKS5 本身不会增加任何安全性。当保密性重要时,将 SOCKS5 与 VPN、SSH 隧道或应用级 TLS 配合使用。
SOCKS5 在三个方面比 SOCKS4 更出色。新版本增加了 UDP 支持、标准认证和 IPv6 兼容性。将 SOCKS4 视为任何新部署的过时版本。
三、SOCKS5 和 HTTP 代理的主要区别是什么?
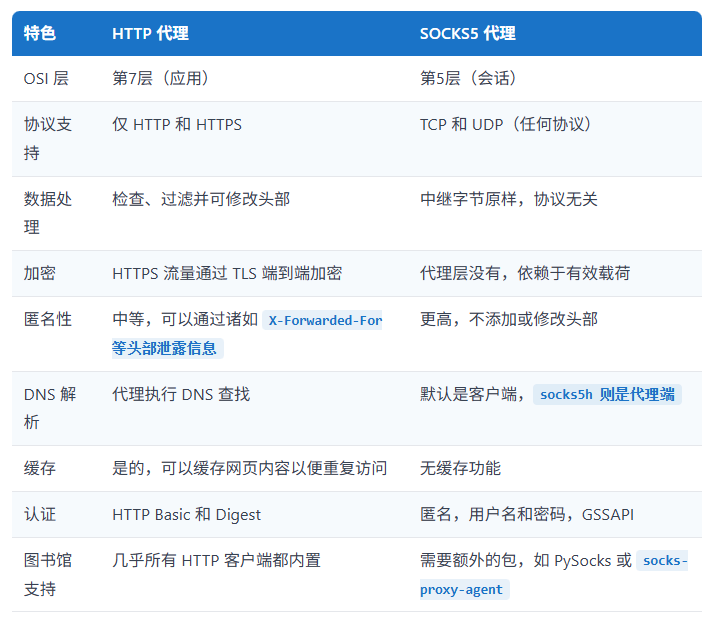
核心区别在于范围。HTTP 代理只理解并操作网络流量,而 SOCKS5 代理则盲目中继任何协议。这一单一区别驱动了下面所述的安全性、速度、匿名性和 DNS 行为上的所有实际差异。
下表总结了配置过程中最重要的协议层级差异:
四、HTTP 和 SOCKS5 代理的安全性如何?
通过 HTTP 代理的 HTTPS 流量在客户端和目的地之间保持端到端加密,因为代理通过 HTTPCONNECT转发加密隧道,而不会解密有效载荷。而普通的 HTTP 流量则对 HTTP 代理以及代理与服务器之间任何连接线路的人都是可见的。
SOCKS5 根本不加密。SOCKS5 会中继客户端发送的任何信息,无论是否加密。如果应用程序针对https://URL,TLS 会话仍然端到端保护数据,因为 TLS 无论 SOCKS5 跳点如何,都会在客户端和起端之间协商。
HTTP 代理在配置错误时也可能通过请求头部泄露身份。诸如X-Forwarded-For、Via和Forwarded等头部可以暴露原始客户端 IP。代理匿名性通常根据代理添加或剔除的头部,被归类为透明、匿名或精英匿名。SOCKS5 避免了这类泄漏,因为它不添加 HTTP 级别的元数据。
五、哪个代理协议更快?
理论上,SOCKS5 更快,因为它每个数据包的工作量更少,没有头部解析、没有缓存查找,也没有重写逻辑。而 HTTP 代理则在重复请求时可以更快,因为它们可以缓存响应并提供热副本。
实际上,这种间隙对于网页爬虫来说通常可以忽略不计。几乎所有爬虫工作负载的瓶颈是目标服务器的响应时间、TLS 握手成本和反机器人延迟,而不是几百微秒的代理开销。在非常高并发的情况下(数千个并行套接字或持续的 P2P 流量),SOCKS5 的扩展性通常更好,因为每个连接的处理成本更低。
六、HTTP 和 SOCKS5 代理如何处理 DNS 解析?
DNS 行为是两者协议之间最少被记录的实际区别。HTTP 代理总是在代理服务器上解析目标主机名,因此客户端无需在本地查找。
SOCKS5 有两种行为不同的方案:、
·socks5://proxy:1080告诉客户端库在本地解析 DNS,然后将目的 IP 发送给代理。本地解析器(ISP 或系统解析器)会看到客户端访问的每一个主机名。
·Socks5h://proxy:1080告诉客户端库将主机名发送给代理,然后由代理解析。没有任何信息泄漏到本地 DNS 解析器。
socks5://和socks5h://之间的单个字符差异,是实际中最常导致 DNS 泄漏的原因。只要威胁模型包含本地解析器,就默认使用socks5h://。
在线客服
您好,需要客服帮助吗?